
Attention au virus Locky!

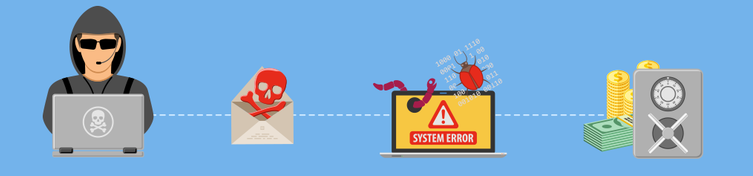
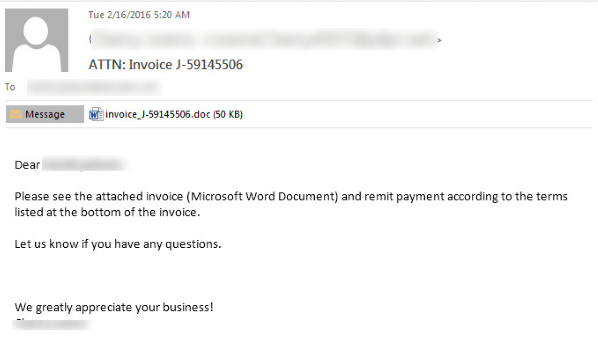
Locky est un virus dit « rançongiciel » qui se propage par courrier électronique et qui s’active à l’ouverture d’une pièce jointe sous la forme d’une facture qu’il faut ouvrir avec Microsoft Word. À première vue, le document semble illisible et demande à l’utilisateur d’activer les macros. Une fois celles-ci activées, Locky télécharge un programme sur l’ordinateur afin de crypter toutes les données. Tous les fichiers locaux ou accessibles par un partage réseau sont rendus inaccessibles (cryptés) et leurs extensions modifiées en .locky, .thor ou autre. Ces données, désormais cryptées, ne peuvent plus être récupérées et les pirates vous demandent une rançon pour les débloquer.
Ce type de virus est très répandu ces temps-ci et il est en constante mutation (plus de 100 variations détectées à ce jour) rendant très difficile sa détection. La meilleure protection contre ce genre de virus est la prévention, il faut passer le mot à tous que lorsqu’on reçoit un courriel avec un fichier attaché et qu’on ne connait pas l’expéditeur, il faut tout simplement détruire le courriel.
« * » indique les champs nécessaires
 Collaboration et productivité
Une proposition circule en trois versions. Un collègue n’a pas accès au dossier du client. Une réunion se termine sans […]
Lire la suite Solutions infonuagiques
Un cloud privé peut contribuer à être mieux préparé en cas d’interruption critique en offrant un environnement dont les ressources […]
Lire la suite Cybersécurité
La cybersécurité proactive consiste à chercher les faiblesses d’un environnement technologique avant qu’elles ne soient exploitées. Plutôt que d’attendre un […]
Lire la suite